Os seus dados eles já têm, agora eles querem acesso às suas contas: cuidado com o Phishing!
O Brasil enfrenta milhões de tentativas de golpes digitais todos os dias, realizadas por e-mails, SMS, WhatsApp e ligações que imitam bancos, órgãos públicos e empresas conhecidas. Entenda como esses golpes funcionam e como evitar o roubo de suas informações.
Segundo dados da Kaspersky, o Brasil registrou mais de meio bilhão de mensagens falsas em apenas 12 meses - uma média de quase 1,4 milhão de tentativas de golpe por dia. São e-mails, SMS, mensagens de WhatsApp e até ligações que se passam por bancos, órgãos do governo e lojas conhecidas, tudo com um único objetivo: fazer você entregar suas informações sem perceber.
Neste artigo, vamos explicar como esses golpes funcionam, como identificá-los e o que fazer para não ser a próxima vítima.
O que é Phishing?
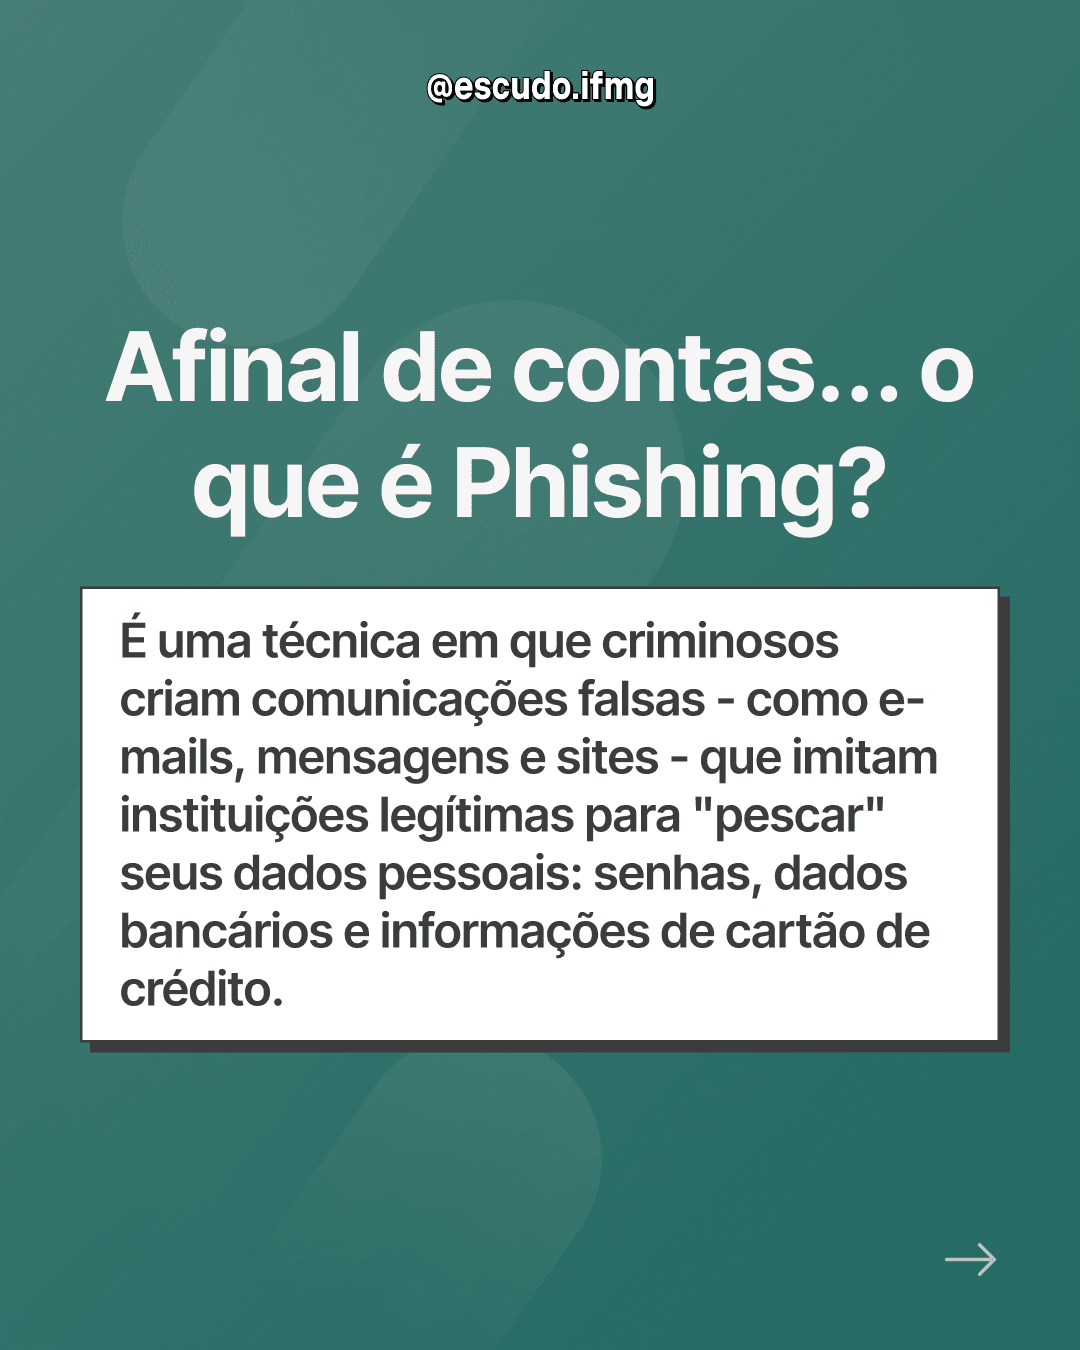
O nome vem do inglês fishing (pescar). O phishing é uma técnica em que criminosos criam comunicações falsas - e-mails, mensagens, sites - que imitam organizações legítimas para "pescar" seus dados pessoais: senhas, dados bancários e informações de cartão de crédito.
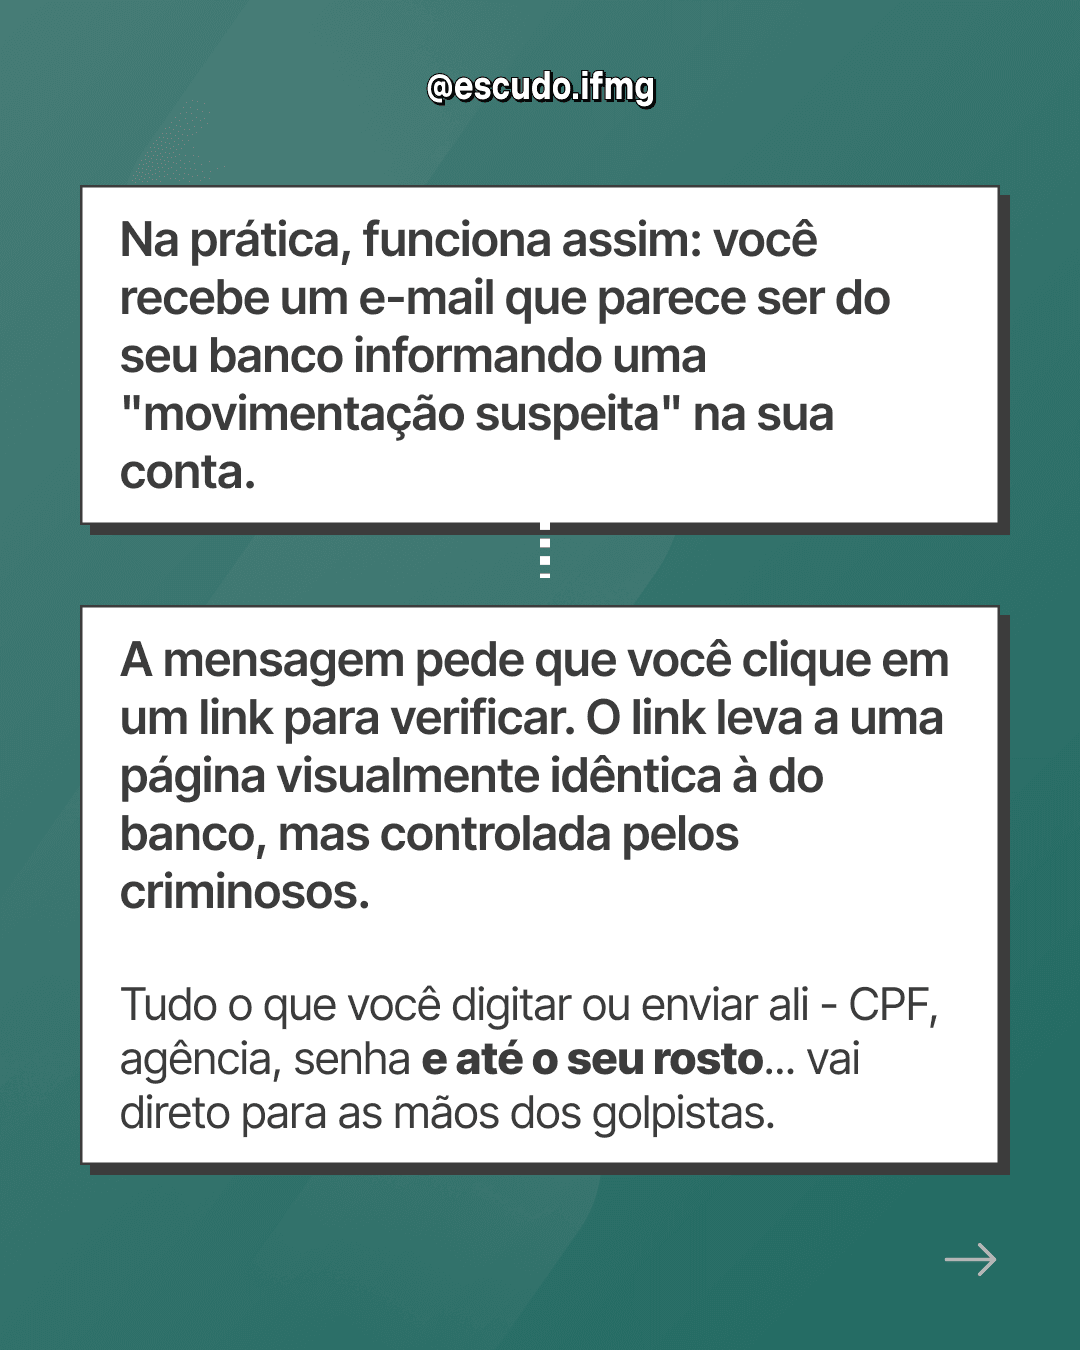
Na prática, funciona assim: você recebe um e-mail que parece ser do seu banco informando uma "movimentação suspeita" na sua conta. A mensagem pede que você clique em um link para verificar. O link leva a uma página visualmente idêntica à do banco, mas que é controlada pelos criminosos. Tudo o que você digitar ali - CPF, agência, senha - vai direto para as mãos dos golpistas.
O que torna o phishing tão eficaz é o uso da engenharia social: o golpista manipula emoções como medo ("sua conta será bloqueada"), urgência ("você tem 2 horas para responder") ou curiosidade ("veja quem visitou seu perfil") para fazer a vítima agir por impulso, sem pensar.
Phishing Tradicional vs. Spear Phishing
O phishing convencional funciona como uma pescaria de rede: os golpistas disparam a mesma mensagem para milhares de pessoas ao mesmo tempo, esperando que algumas "mordam a isca". Não importa quem recebe - o objetivo é alcançar o maior número possível de vítimas.
O Spear Phishing é diferente. Segundo a IBM, é um ataque direcionado a uma pessoa ou organização específica. Os criminosos pesquisam o alvo antes - usando redes sociais, dados de vazamentos e informações públicas - para criar uma mensagem sob medida, extremamente convincente. Por ser personalizada, essa modalidade é muito mais difícil de identificar.
Sinais de Alerta: como identificar a tentativa de golpe?
Alguns padrões se repetem na maioria das tentativas de phishing. Fique atento a:
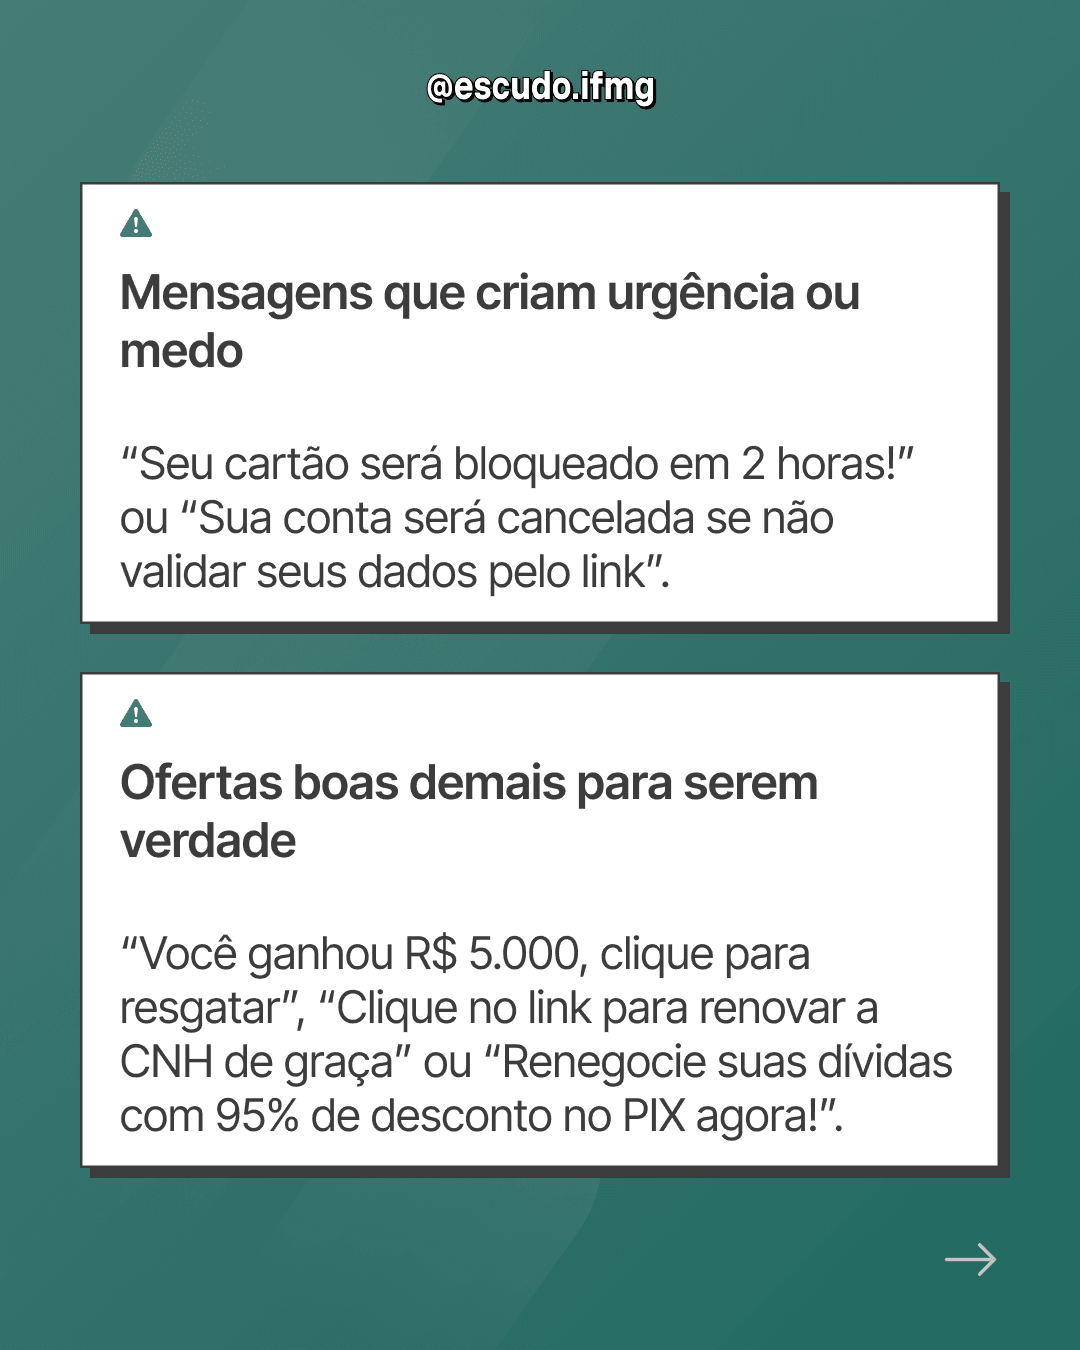
- Mensagens que criam urgência ou medo: "Seu cartão será bloqueado em 2 horas!", "Sua conta será cancelada se não validar seus dados pelo link". O objetivo é fazer você agir sem pensar.
- Ofertas boas demais para ser verdade: "Você ganhou R$ 5.000, clique para resgatar", "Clique no link para renovar a CNH de graça". Se parece bom demais, desconfie.
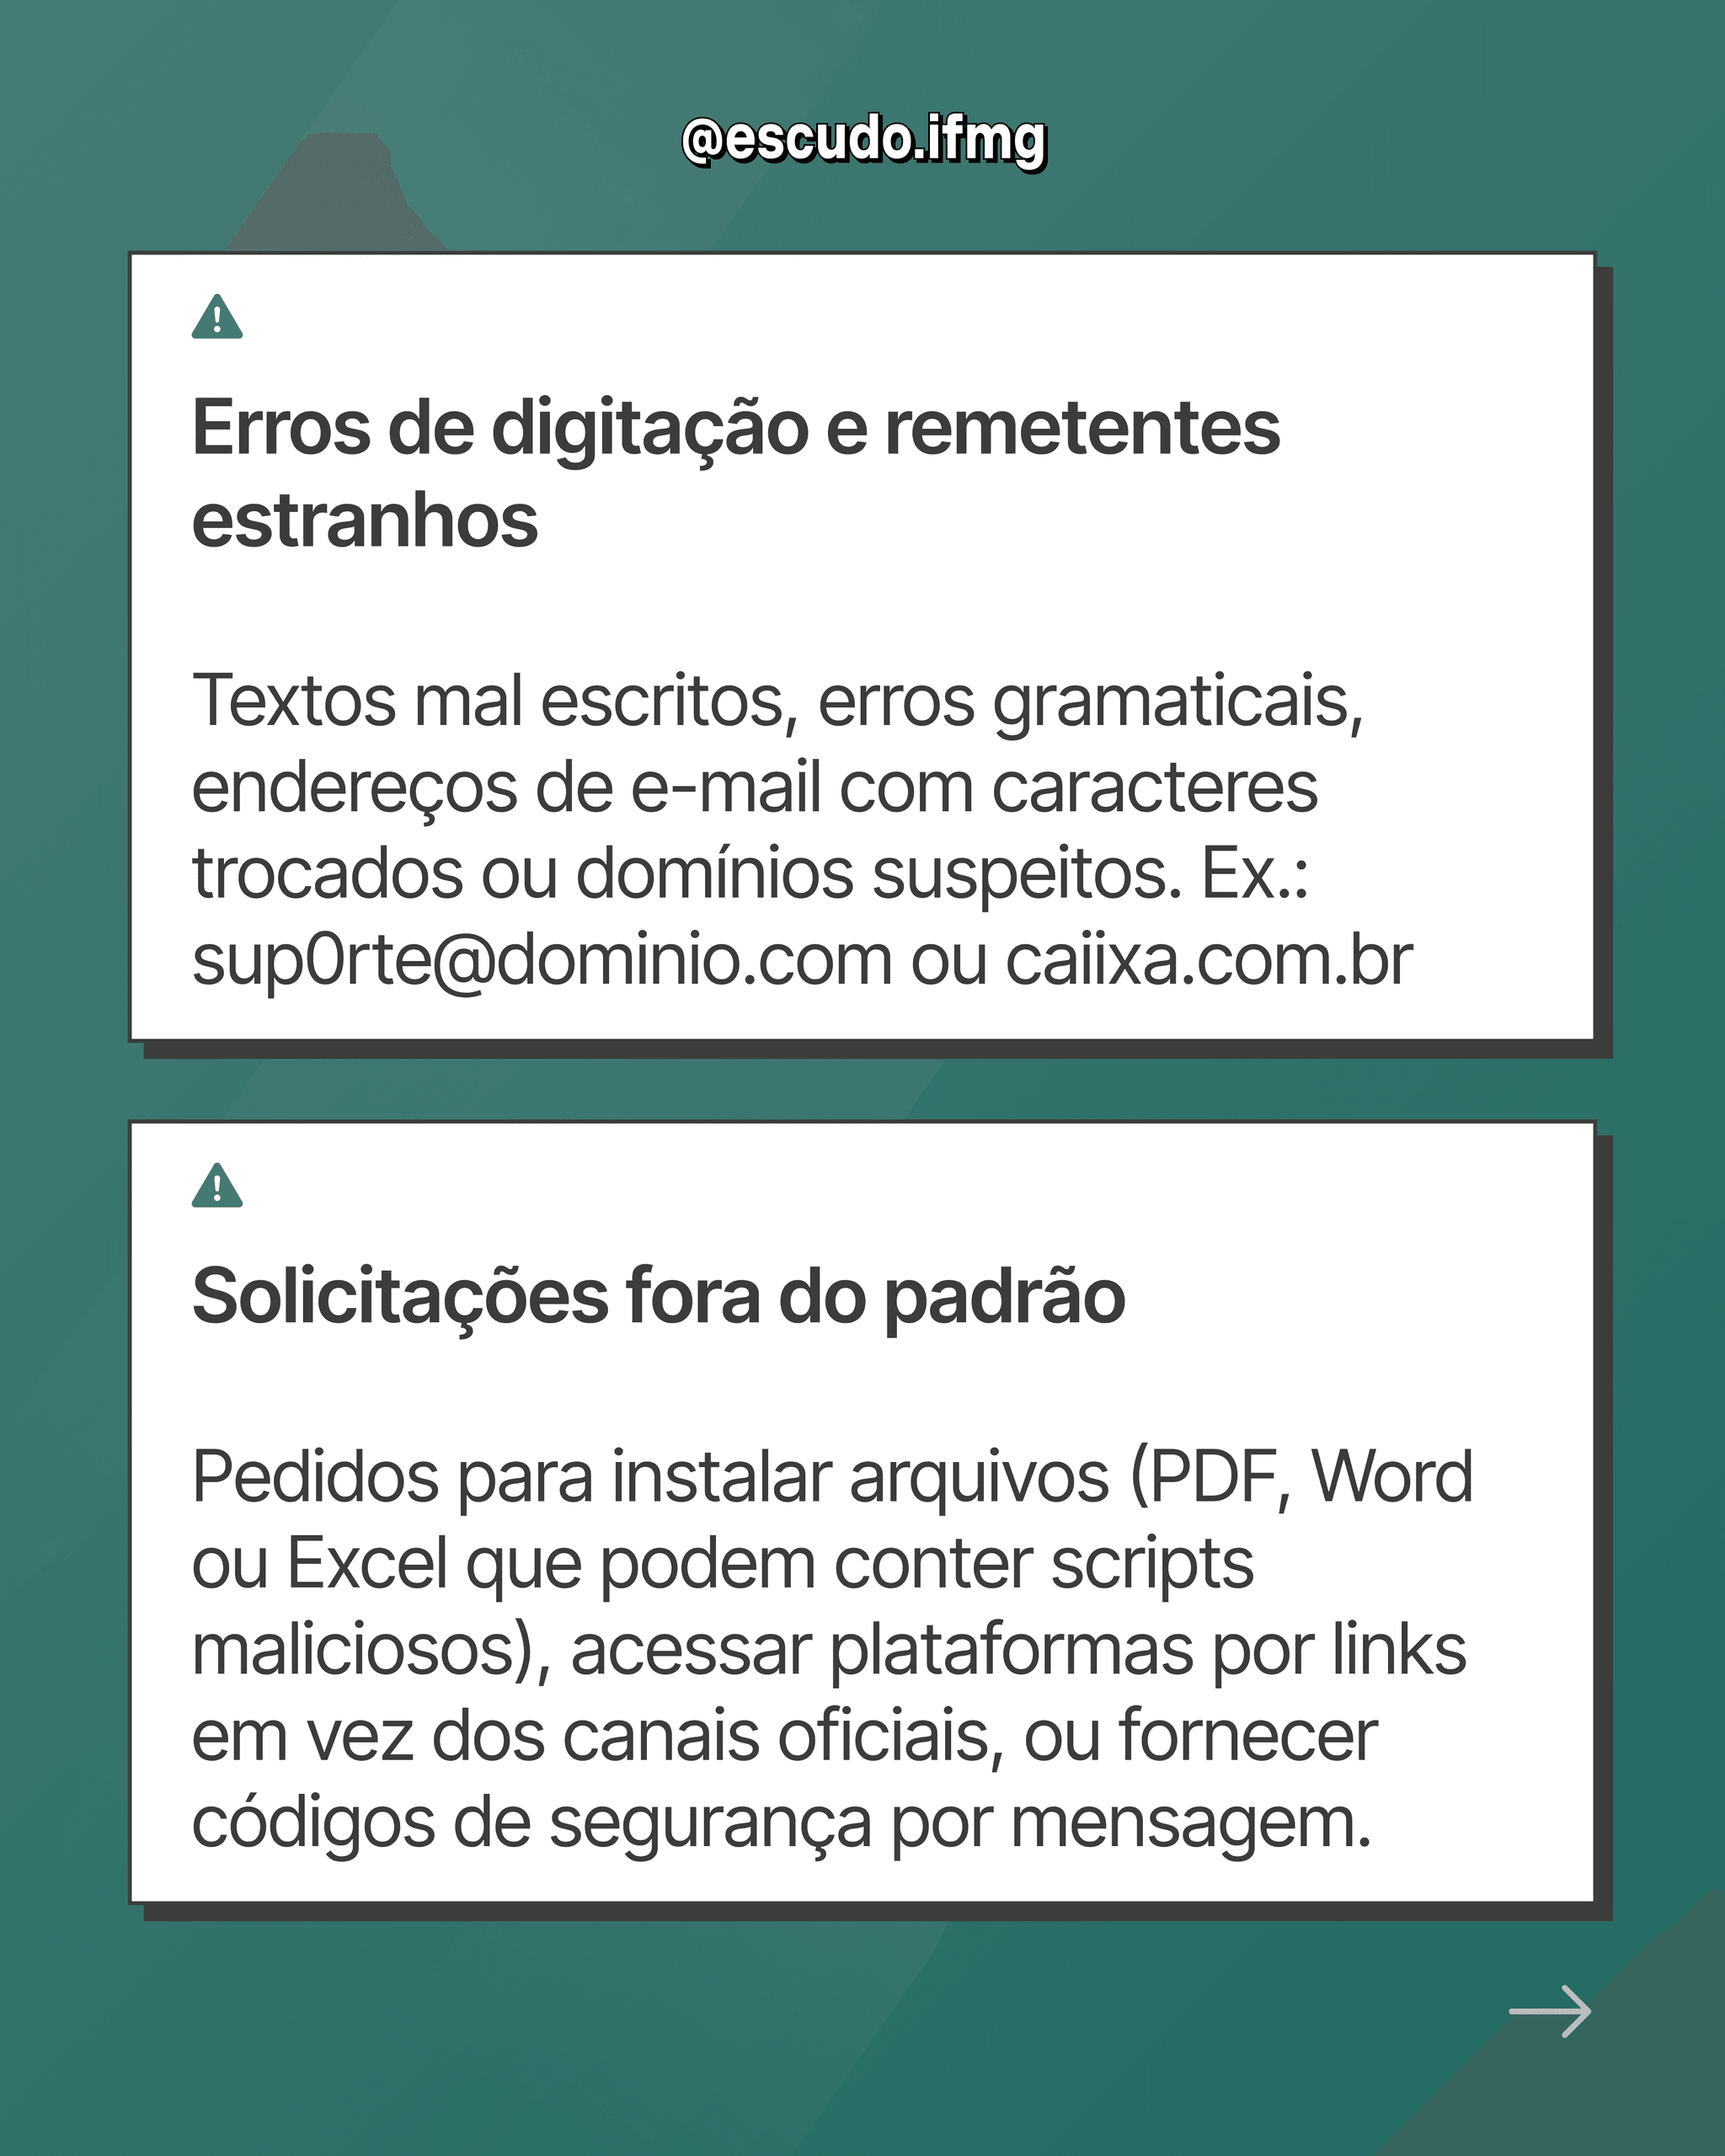
- Erros de digitação e remetentes estranhos: Textos mal escritos, erros gramaticais, endereços de e-mail com caracteres trocados ou domínios suspeitos. Exemplos:
sup0rte@itau-atendiment0.com.brouwww.magasineluizaa.com.br. - Solicitações fora do padrão: Pedidos para instalar arquivos (PDF, Word ou Excel que podem conter scripts maliciosos), acessar plataformas por links em vez dos canais oficiais, ou fornecer códigos de segurança por mensagem.
Como se proteger?
A principal defesa contra o phishing é a desconfiança. Se uma mensagem está tentando te forçar a agir rápido, pare e pense antes de clicar.
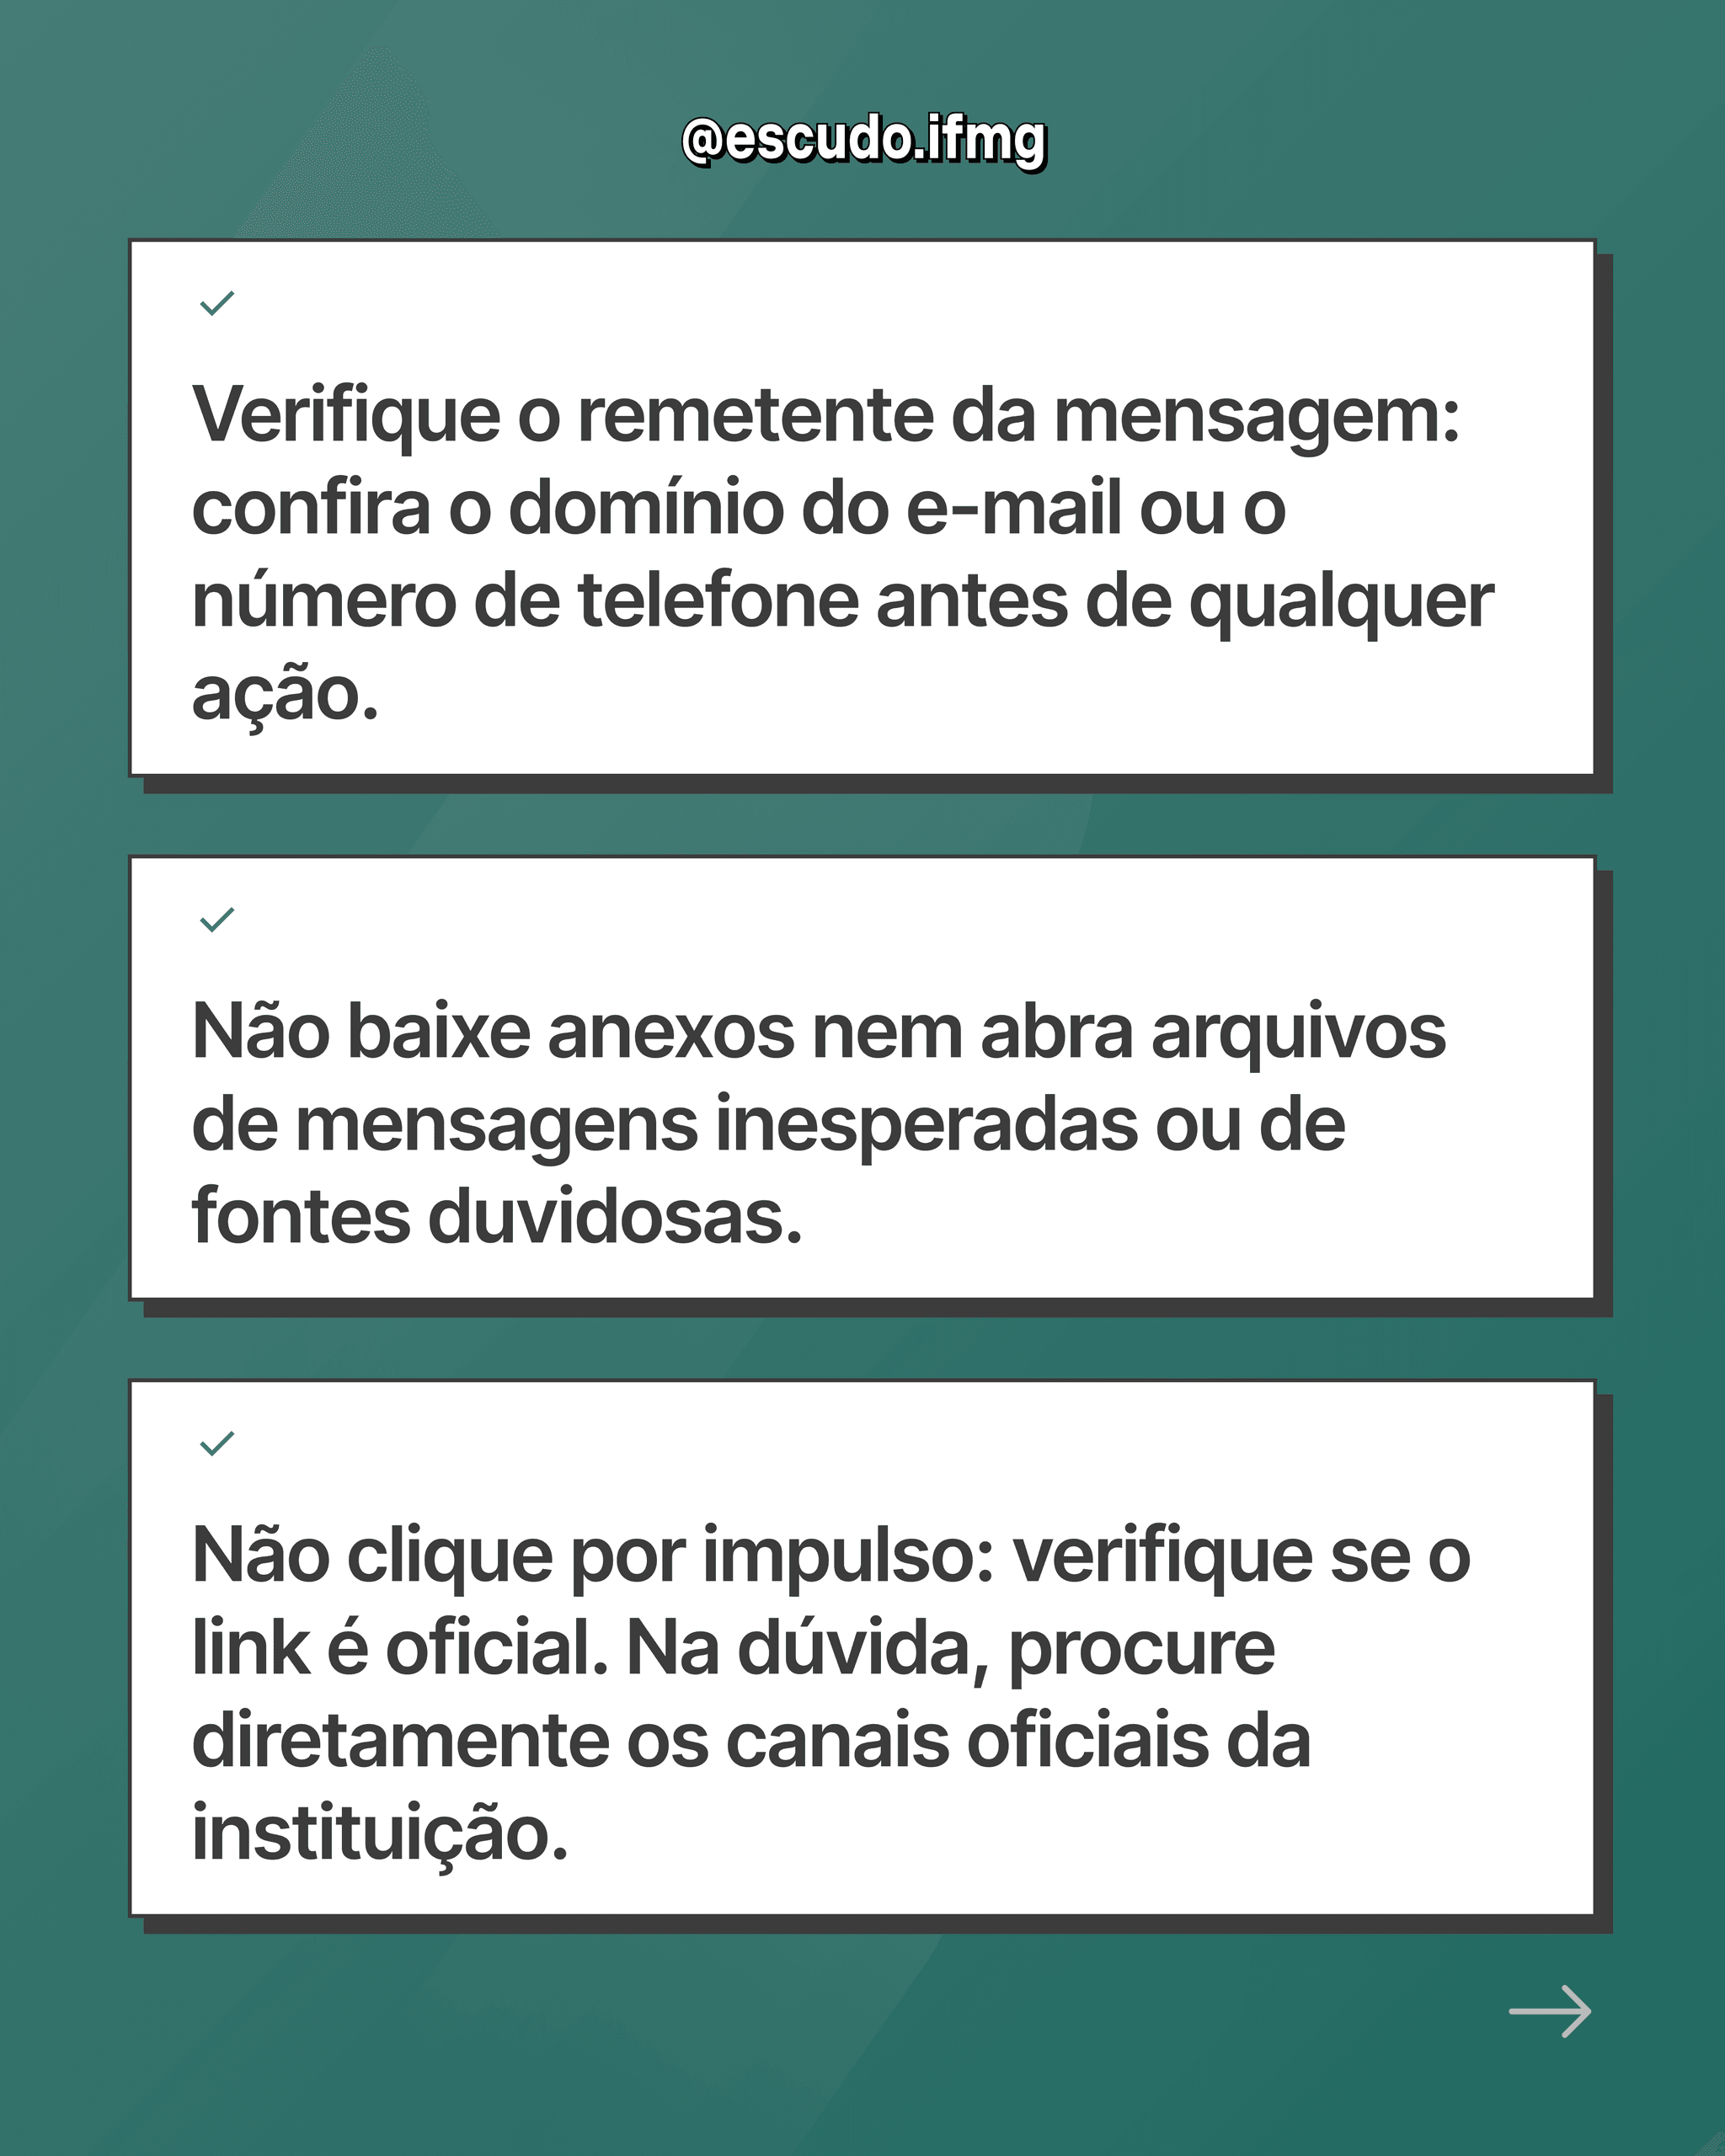
- Verifique o remetente: Antes de qualquer coisa, cheque o domínio do e-mail ou o número do telefone. Compare com os canais oficiais da instituição.
- Não clique por impulso: Passe o mouse sobre os links para ver o endereço real antes de clicar. Se o link não corresponder ao site oficial, não abra. Evite baixar anexos que você não esperava receber.
- Nunca forneça senhas ou códigos de segurança: Bancos, órgãos do governo e empresas sérias nunca pedem senhas, tokens ou códigos de verificação por e-mail, SMS ou WhatsApp.
- Na dúvida, vá direto à fonte: Se recebeu uma mensagem suspeita de uma instituição, não use o link da mensagem. Abra o navegador, digite o endereço oficial da instituição manualmente ou ligue para o telefone que consta no verso do seu cartão. Confirme diretamente se aquela comunicação é real.
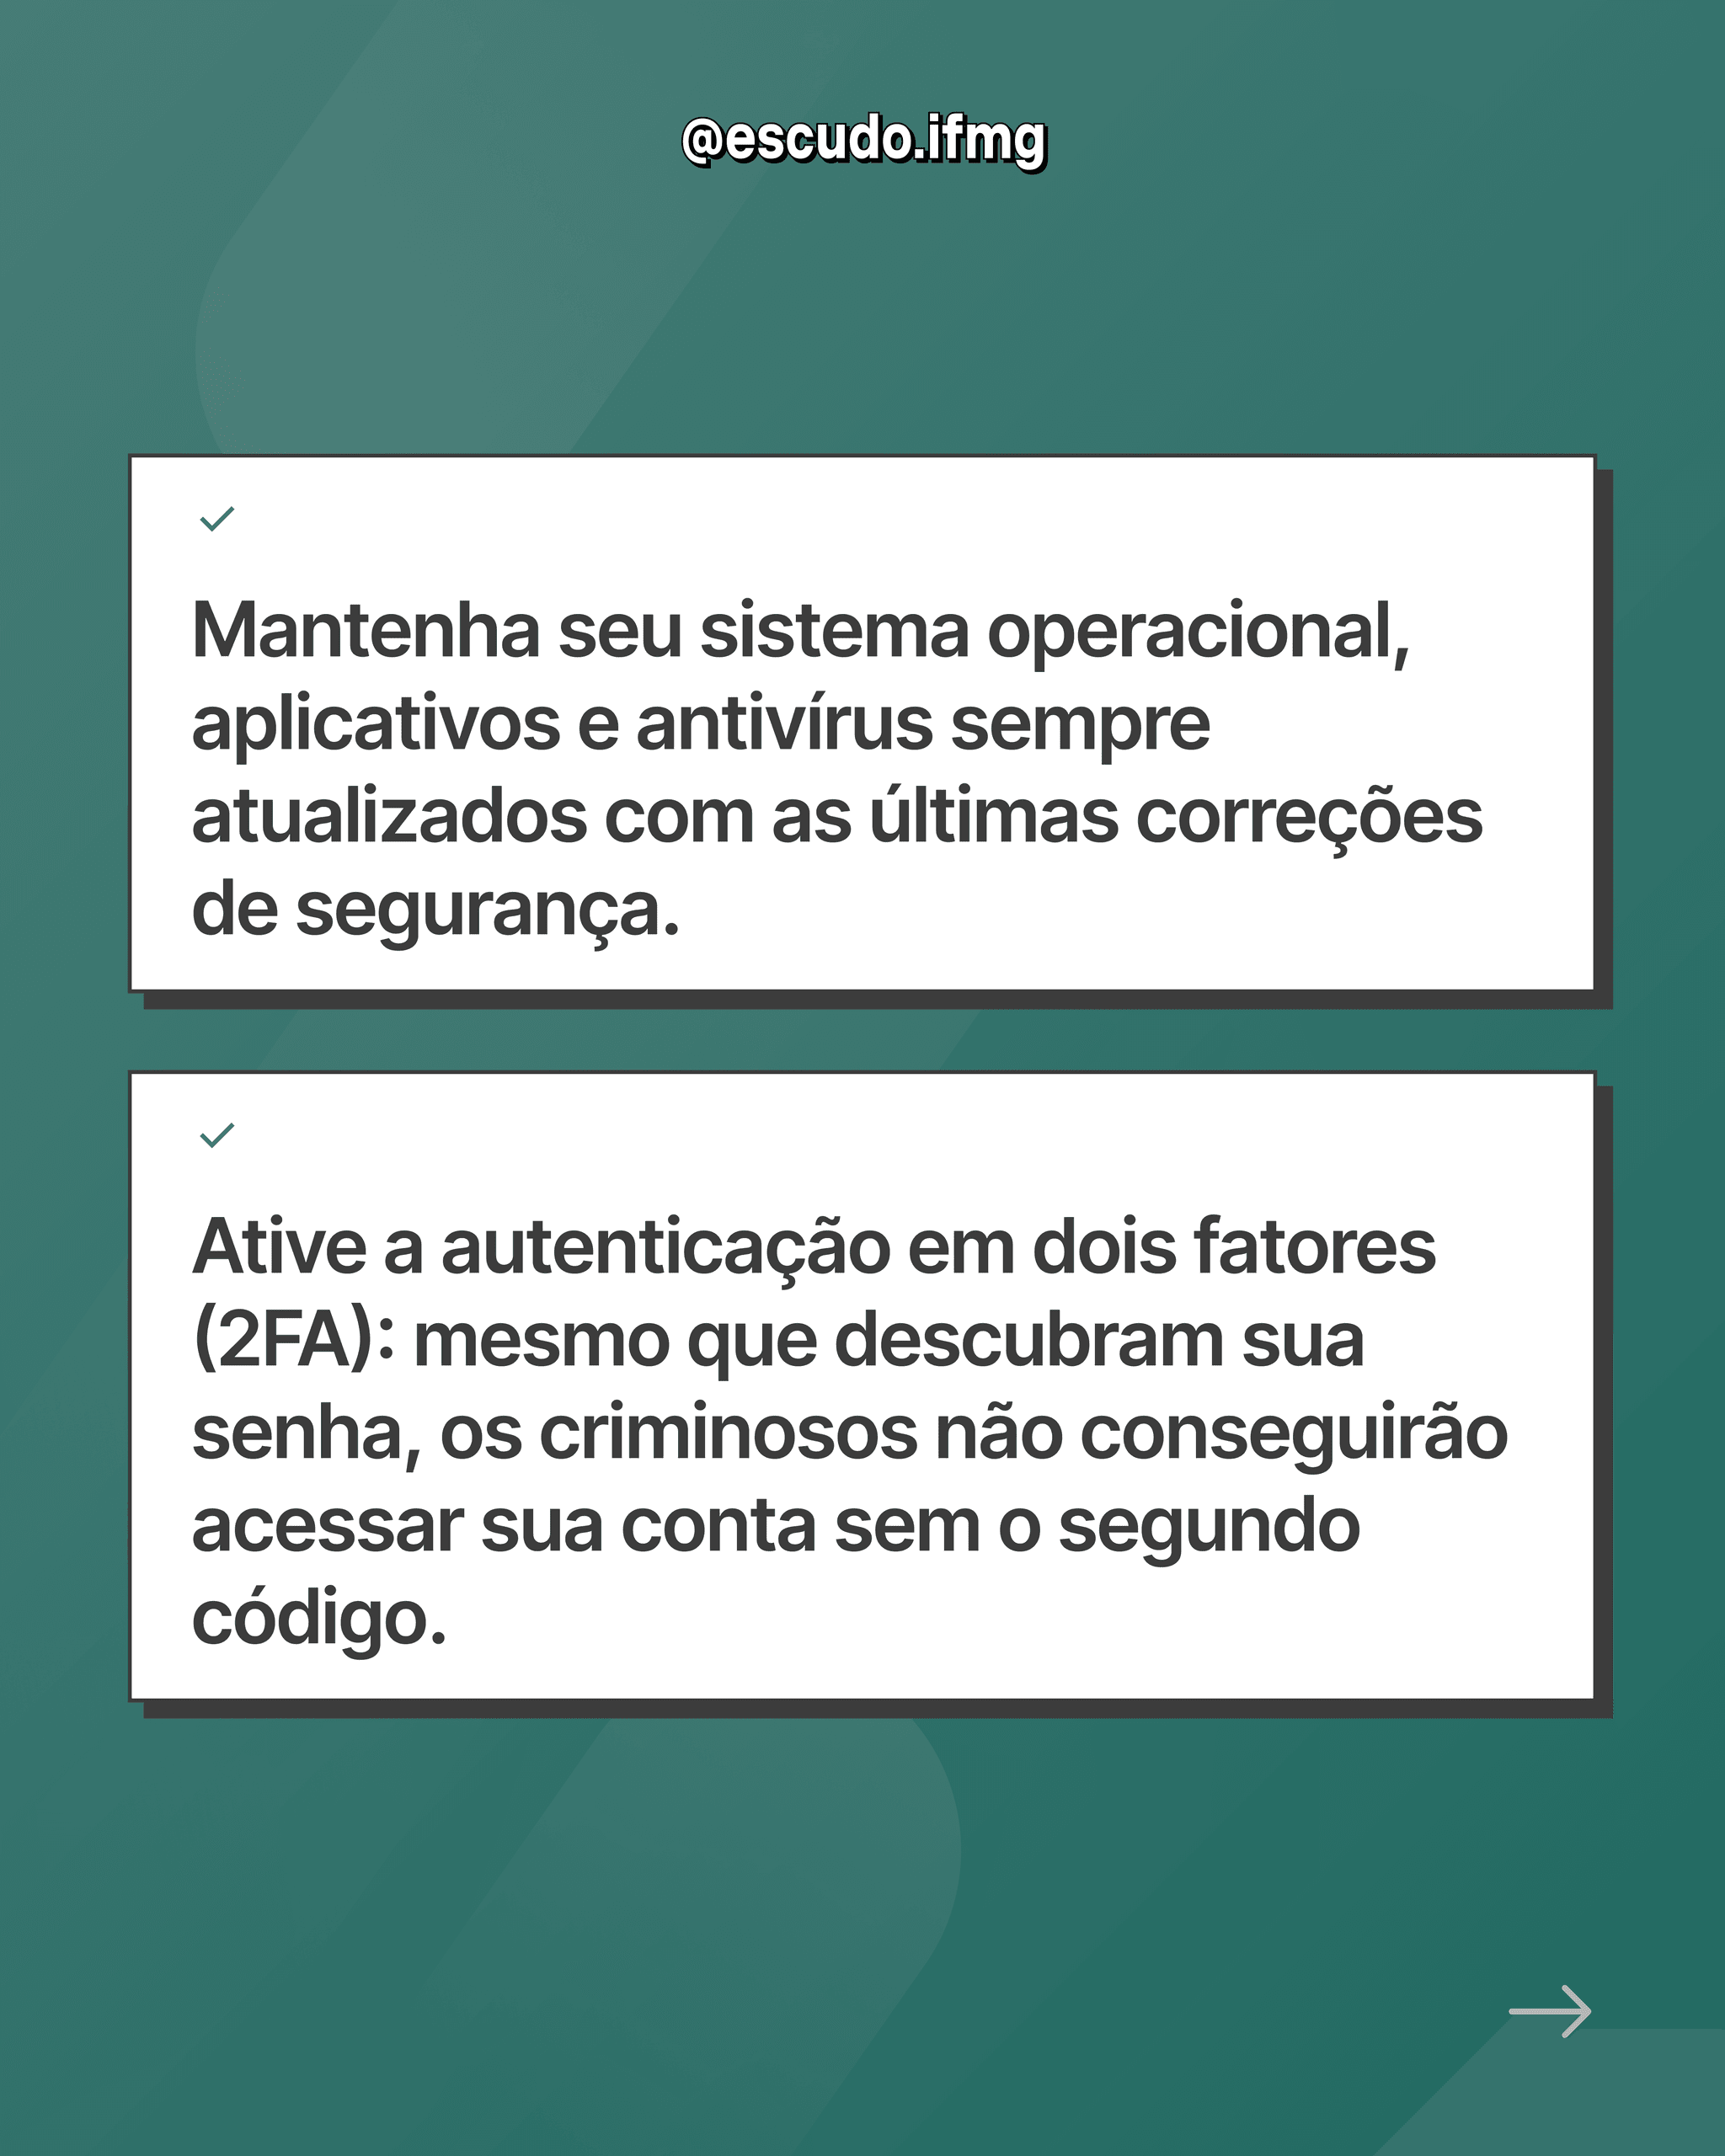
- Ative a autenticação de dois fatores (MFA): Mesmo que um golpista consiga sua senha por meio de phishing, ele não conseguirá acessar sua conta sem o segundo fator de autenticação (código no celular, biometria, app autenticador). Essa é uma das camadas de proteção mais eficazes contra roubo de credenciais.
- Mantenha seus sistemas atualizados: Utilize um sistema operacional com suporte ativo e mantenha aplicativos e antivírus sempre atualizados.
Casos Reais
Prova de vida falsa do INSS (2026)
Criminosos têm enviado mensagens por SMS e WhatsApp alegando que a vítima possui uma pendência de prova de vida junto ao INSS. A mensagem avisa que o benefício será suspenso caso a pessoa não realize um "reconhecimento facial" por meio de um link enviado na própria mensagem. Ao clicar, a vítima é direcionada a um site que captura seus dados pessoais e imagens do rosto, que podem ser usados para fraudes de identidade.
O INSS informou que não solicita prova de vida por mensagens de texto, WhatsApp ou telefone, e que esse procedimento é feito exclusivamente pela biometria do aplicativo Meu INSS ou presencialmente em agências do INSS e bancos.
Fonte: G1 - É Fato ou Fake sobre mensagem do INSS
Golpe do álbum de figurinhas da Copa (2026)
Com a proximidade da Copa do Mundo, criminosos criaram mais de 160 sites falsos simulando a venda de álbuns e figurinhas oficiais. Os sites imitavam a aparência de lojas conhecidas e ofereciam preços atrativos, mas o objetivo real era capturar dados de pagamento das vítimas. O golpe explorou a euforia com o evento - um cenário que os golpistas sabem que reduz a atenção das pessoas.
Fonte: G1 - Golpes com álbum de figurinhas da Copa somam mais de 160 sites falsos
Ataque à campanha de Hillary Clinton (2016)
O Spear Phishing já foi usado em um dos episódios mais notórios de cibersegurança da história. Hackers criaram um e-mail falso direcionado à equipe da campanha presidencial de Hillary Clinton nos EUA, alertando sobre "atividades incomuns" na conta e solicitando a troca de senha por meio de um link. Ao clicarem, membros da equipe entregaram suas credenciais aos invasores, resultando no vazamento de milhares de e-mails confidenciais da campanha.
Fonte: UOL - Spear Phishing: a técnica que deu a hackers dados sobre a campanha de Hillary
Utilizamos inteligência artificial para aprimorar a redação deste texto, tornando a leitura mais clara e fluida. Todo o conteúdo, no entanto, foi revisado e fundamentado em fontes que corroboram as informações apresentadas.
Confira o nosso post sobre o assunto:
Fontes:
- IBM - Spear phishing versus phishing: qual é a diferença?
- Kaspersky - Mensagens phishing em e-mails: como reconhecer
- Kaspersky - Dicas de prevenção e tipos de ataques de Phishing
- Época Negócios - Brasil teve meio bilhão de mensagens falsas nos últimos 12 meses
- Anatel / CERT.br - Fascículo sobre Phishing e Golpes Digitais (PDF)
- G1 - Roubo de contas foi o principal crime financeiro on-line de 2020
ESCUDO é um projeto de extensão criado e mantido pelos alunos e servidores do IFMG Campus Sabará que participam do projeto. Saiba mais clicando aqui. Este não é um website Institucional.