Download gratuito: o filme é de graça, o prejuízo pode não ser
Downloads de fontes não verificadas e arquivos modificados trazem riscos à segurança. Entenda como cibercriminosos aproveitam canais não oficiais para espalhar malwares e conheça as boas práticas de proteção.
Download gratuito: o filme é de graça, o prejuízo pode não ser
Buscar filmes, séries, jogos ou programas sem custo na internet é uma prática comum. Ao pesquisar por títulos acompanhados de termos como "download" ou "torrent", surgem centenas de resultados. É fundamental compreender que o protocolo BitTorrent e as redes descentralizadas (P2P) são tecnologias neutras e legítimas - essenciais para a distribuição eficiente de projetos de código aberto (open source), distribuições Linux e grandes volumes de dados. O risco real surge quando plataformas de arquivos não oficiais e conteúdos piratas são utilizados por cibercriminosos como vetor para infiltração de arquivos adulterados e sem garantia de procedência.
Os riscos da ausência de procedência e integridade
A ausência de assinatura digital e de verificação de integridade é o principal ponto de vulnerabilidade em downloads de fontes desconhecidas. Agentes maliciosos aproveitam a alta demanda por lançamentos pagos para empacotar ameaças em arquivos aparentemente inofensivos. Pesquisadores da ESET identificaram, por exemplo, o KryptoCibule, um malware disseminado através de softwares adulterados e mídias não oficiais. O programa utiliza o processamento da máquina da vítima para minerar criptomoedas, tenta desviar carteiras virtuais e envia dados privados para servidores remotos.
A Bitdefender também identificou casos de campanhas maliciosas com o malware Lumma distribuído em pacotes compactados não usuais (como ZIPX). O arquivo continha executáveis disfarçados com extensões como SCR, acompanhados por um trecho de vídeo em baixa resolução para simular autenticidade e enganar o usuário enquanto o código malicioso era instalado.
Outro perigo documentado é o ransomware, que criptografa os arquivos do dispositivo e exige pagamento de resgate. O caso do "Patcher", disseminado em 2017 por canais de arquivos modificados, continha um erro estrutural no próprio código que tornava impossível a recuperação dos arquivos, mesmo para quem pagasse o valor exigido pelos criminosos.
Cracks, keygens e "ativadores" representam outra ameaça frequente. Para burlar licenças de softwares comerciais, esses utilitários modificam binários do sistema e são bloqueados pelas ferramentas de segurança. Diversos tutoriais recomendam desativar o antivírus para viabilizar a execução do arquivo - prática que anula a barreira de defesa do computador e expõe o sistema a ladrões de credenciais e cavalos de Troia (Trojans).
Além dos arquivos em si, páginas que indexam conteúdos não oficiais costumam apresentar riscos adicionais: anúncios fraudulentos, botões falsos de download que redirecionam para páginas com golpes e softwares utilitários desatualizados que contêm vulnerabilidades de segurança exploráveis.
A arquitetura P2P e a questão legal
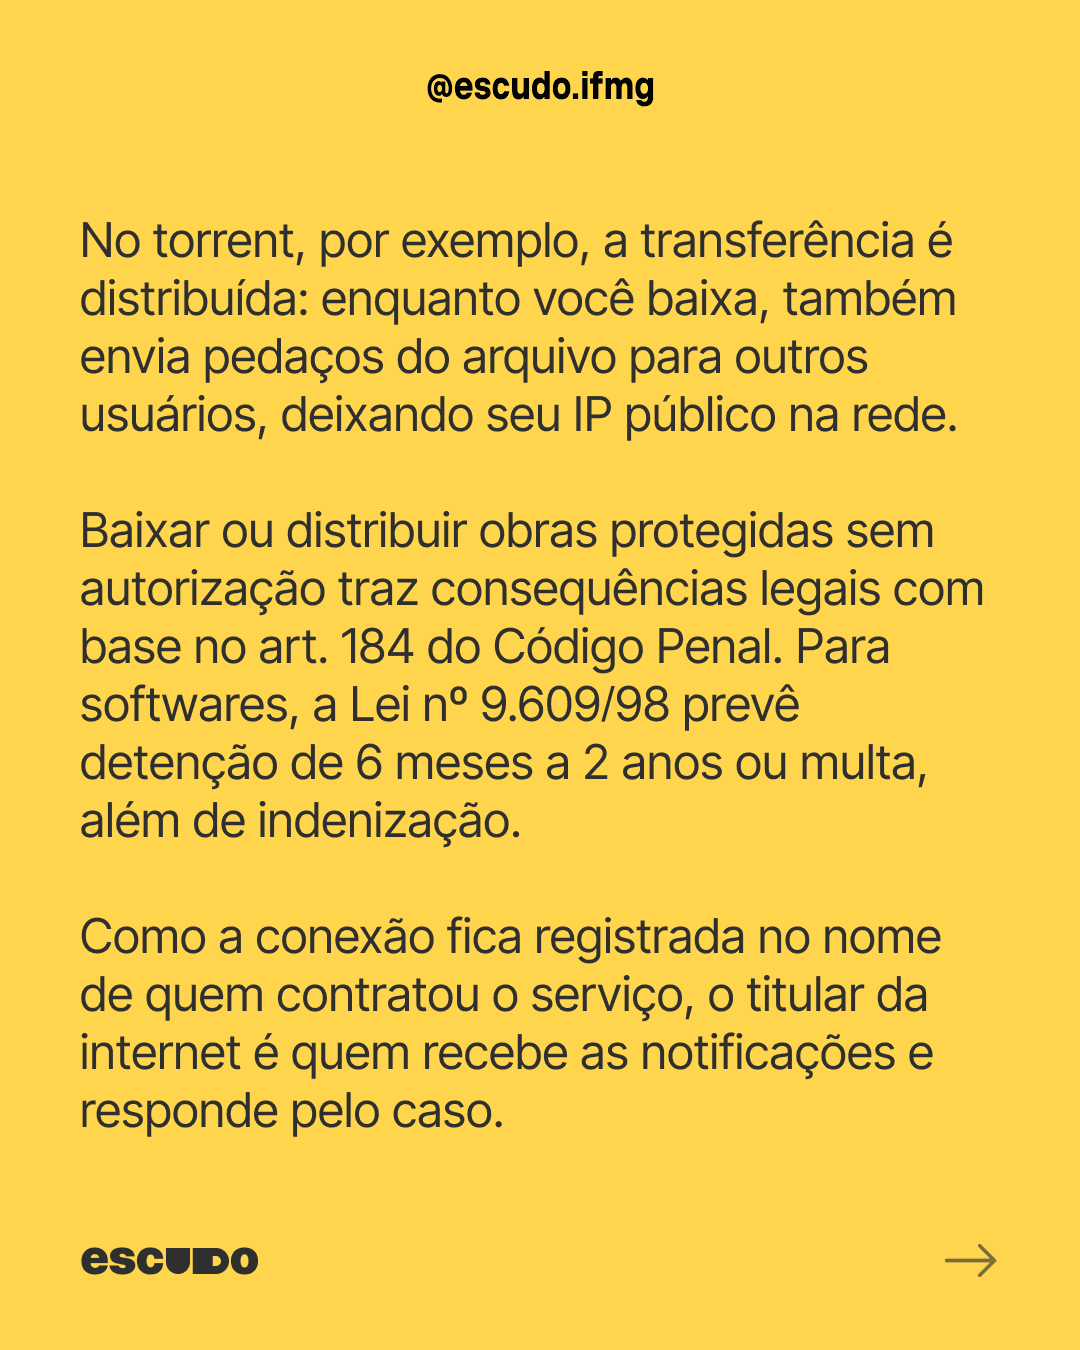
A arquitetura do protocolo BitTorrent opera em modelo distribuído (peer-to-peer): para baixar um arquivo, cada usuário se conecta diretamente a um enxame (swarm) de outros nós e simultaneamente baixa e envia fragmentos desses dados. Em projetos de código aberto e mídias livres, essa visibilidade mútua é o pilar que torna a rede resiliente e independente de servidores centrais caros.
Entretanto, por essa mesma característica arquitetural, o endereço de IP de todos os participantes do enxame permanece público e legível para qualquer membro conectado àquele fluxo. Em transferências que envolvem conteúdos comerciais protegidos sem autorização dos detentores de direitos, empresas de monitoramento de propriedade intelectual rastreiam esses IPs expostos.
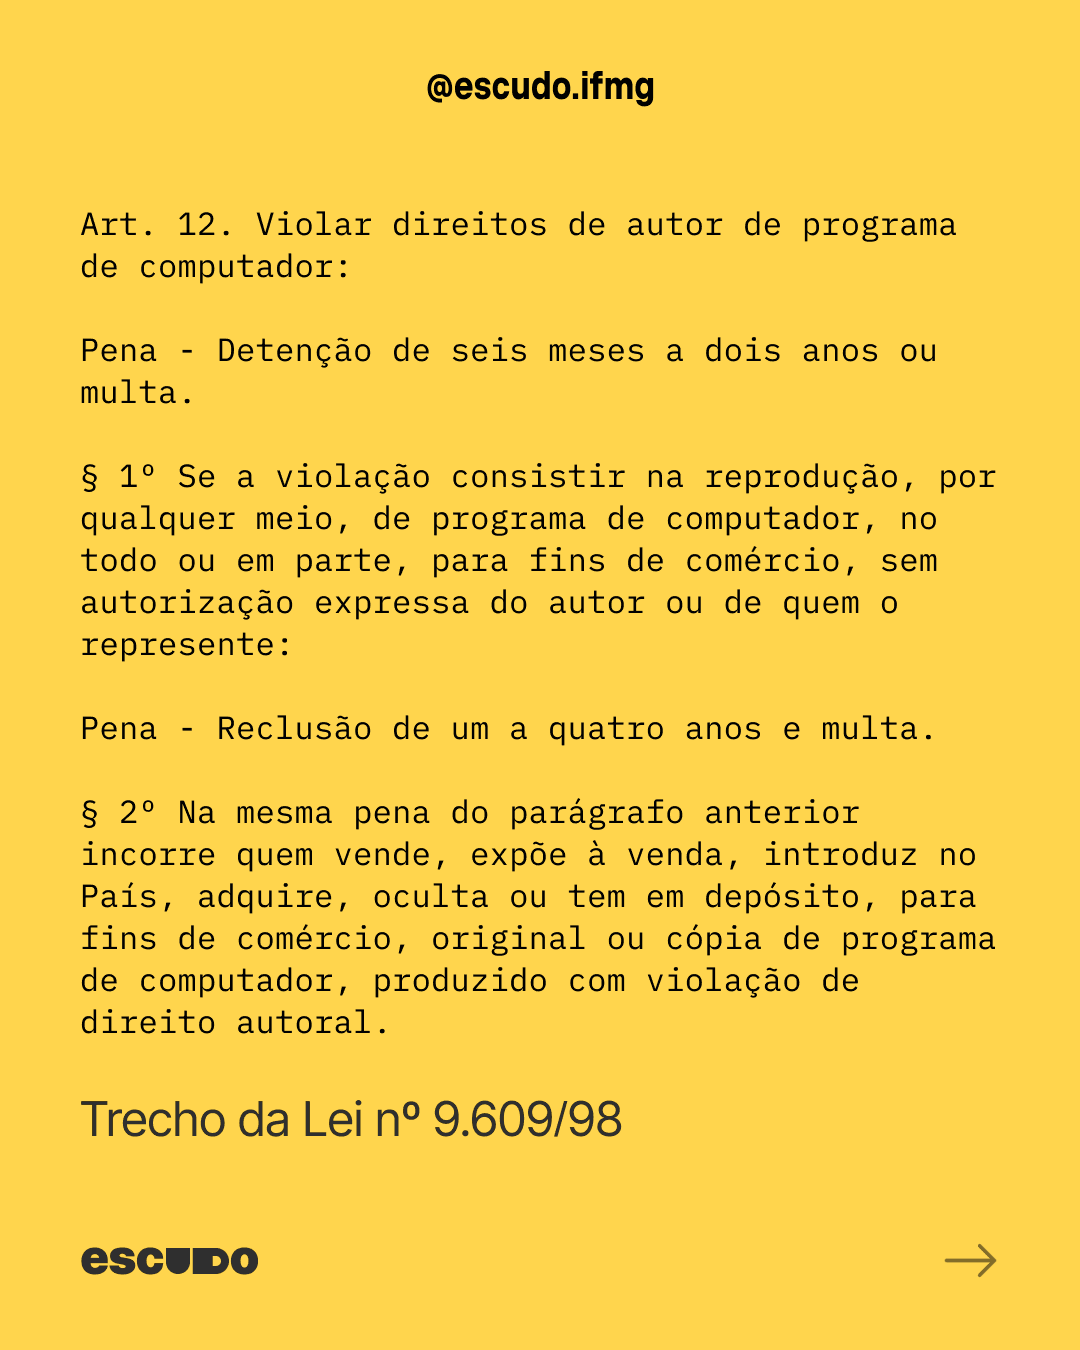
No Brasil, a violação de direitos autorais é tipificada no artigo 184 do Código Penal, e a proteção de programas de computador é regida pela Lei 9.609/98 (artigo 12). Como a titularidade do acesso à internet perante as operadoras pertence a quem assinou o contrato residencial, é o titular da conexão quem figura como responsável inicial em eventuais notificações extrajudiciais ou medidas legais cabíveis.
Jogos não oficiais e riscos em softwares modificados
O mercado de jogos eletrônicos é frequentemente visado em campanhas maliciosas devido ao grande volume de buscas por lançamentos de alto orçamento. Em muitos casos, o executável adulterado chega a iniciar o jogo normalmente para disfarçar a atividade de ferramentas espiãs em segundo plano.
O argumento de que o alerta do antivírus é apenas um "falso positivo" é comumente empregado para induzir a vítima a criar exceções de segurança. Uma vez executado sem restrições, o malware pode capturar cookies de navegação, roubar sessões de Discord, contas da Steam e credenciais bancárias salvas. Além disso, o uso de executáveis alterados em jogos online viola termos de serviço e resulta em banimento irreversível pelos sistemas anti-cheat.
A comunidade de jogadores dispõe de diversas alternativas seguras e legítimas sem custo: jogos distribuídos gratuitamente por seus criadores (free-to-play), títulos independentes sob licenças abertas, demonstrações oficiais (demos) e distribuições promocionais semanais em lojas digitais reconhecidas, como a Epic Games Store e a Steam.
Boas práticas para downloads seguros
A verificação de integridade e a escolha de fontes oficiais são os métodos mais eficazes para prevenir incidentes de segurança:
- Diferencie extensões: arquivos de vídeo ou áudio legítimos utilizam formatos de mídia como
.mp4,.mkvou.mp3. Mídias não utilizam extensões executáveis como.exe,.scr,.batou.vbs. Se um suposto filme solicitar execução desses tipos de arquivo, não abra. - Valide a integridade do arquivo: em softwares de código aberto e distribuições livres, confira a assinatura digital ou a soma de verificação (hash SHA-256) disponibilizada pelo mantenedor oficial para confirmar que o arquivo não foi alterado no trânsito.
- Não desative proteções do sistema: nunca desligue seu antivírus ou o firewall a pedido de instruções na internet para rodar instaladores.
- Escaneie arquivos antes de abrir: utilize as opções de verificação manual do antivírus em arquivos recém-baixados.
- Identifique botões e links autênticos: verifique a URL de destino de links de download e evite interagir com anúncios ou pop-ups enganosos.
- Mantenha sistemas e navegadores atualizados: atualizações de segurança corrigem brechas que poderiam ser exploradas por arquivos maliciosos.
A segurança digital depende de métodos claros de verificação e consciência técnica sobre a procedência de cada arquivo executado na máquina.
Utilizamos inteligência artificial para aprimorar a redação deste texto, tornando a leitura mais clara e fluida. Todo o conteúdo, no entanto, foi revisado e fundamentado em fontes que corroboram as informações apresentadas.
Confira o nosso post sobre o assunto:
Fontes para saber mais:
- Você baixa torrents? Cuidado, este novo malware pode te infectar (Canaltech)
- Criminosos espalham malware por meio de filmes torrent (Mídia Segura)
- Entenda como os cibercriminosos se aproveitam do ecossistema dos torrents (WeLiveSecurity / ESET)
- Atenção! Veja 6 coisas que você nunca deveria baixar no seu computador (TechTudo)
- Pode baixar torrent? (Manual do Usuário)
- O que é torrenting (uso de torrents)? Como funciona e como usar torrents com segurança (AVG)
- Uso de programa pirata gera indenização e pena privativa de liberdade (Consultor Jurídico)
- Pirataria é crime? Entenda o art. 184 (Rocco Advocacia)
- Sou técnico de informática. Quando instalo Windows pirata no PC do cliente cometo crime? (Jusbrasil)
- Pirataria virtual: download e comercialização e sua penalização (Jusbrasil)
- Novo ransomware se espalha via BitTorrent como falso Patcher (WeLiveSecurity / ESET)
ESCUDO é um projeto de extensão criado e mantido pelos alunos e servidores do IFMG Campus Sabará que participam do projeto. Saiba mais clicando aqui. Este não é um website Institucional.